




11 月 4 日,《智能体发展自律公约》于世界互联网大会乌镇峰会相关论坛公布,围绕健全信任体系、提升互操作、加强安全防护、保护用户权益提出自律要求,回应智能体跨系统协作的治理问题。该文件属于行业自律文件,不具备强制约束力,实际效果要看企业能否将规则落实到产品与服务,四项要求分别对应协作链条的授权边界、任务一致性、过程可见性、异常可控性。
智能体可跨系统调用工具、提交任务,安全风险也从内容生成延伸至实际操作。即便单一模块运行正常,串联协作仍可能出现权限越界、信息传递不全、识别对象出错等问题,信任机制需要明确 “谁能以什么身份执行哪些任务”。
授权只是基础,不同系统对同一请求的理解差异,会造成任务描述、身份、状态、报错信息传递错位,直接影响结果追溯、异常中止与责任划分,商业价值必须配套可管控的执行流程。
可管控能力体现在可观测、可拦截、可留证。身份核验、访问控制、风险监测、日志留存缺一不可;安全能力不是一次性检测即可一劳永逸,工具、数据、业务发生变动后原有防护便可能失效。多方协同任务中,单接口正常不等于整体流程可靠,联合测试与异常反馈不可或缺。
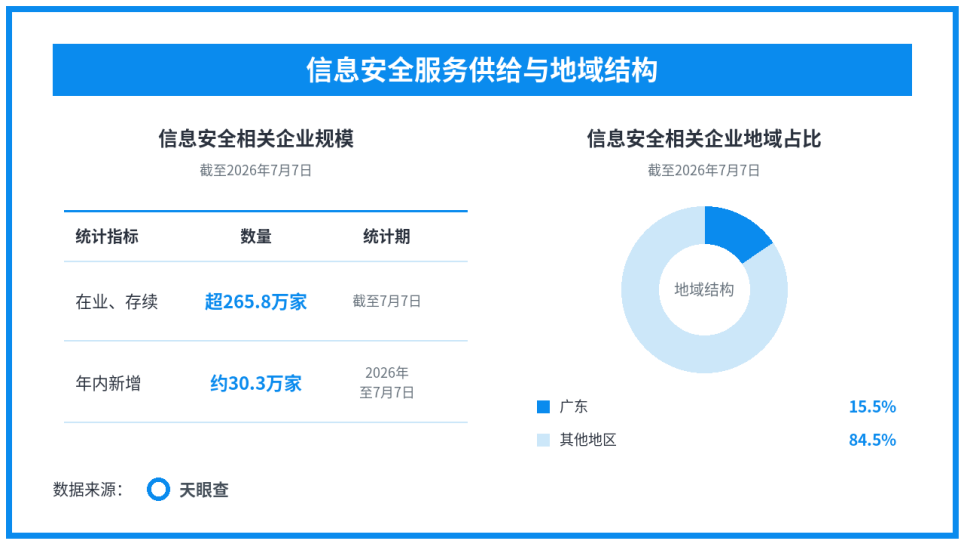
天眼查数据显示,截至 2026 年 7 月 7 日,国内在业、存续信息安全相关企业超 265.8 万家,年内新增约 30.3 万家,广东超 41.2 万家,占全国 15.5%。该数据反映行业整体供给规模,不能等同于智能体专业解决方案厂商数量;企业总量大,不代表适配智能体场景的服务商充足,仍需考察厂商对模型、接口、业务流程的理解。
后续可从三点观察公约落地成效:使用者是否清晰知晓授权范围、协作过程能否留存关键记录、异常时能否定位并中止操作。只有自律规则落地到真实业务,才能降低多方协作的不确定性,平衡应用创新与用户信任。
本文转载自天眼查,转载目的在于传递更多信息,并不代表本站赞同其观点和对其真实性负责。如涉及作品内容、版权和其它问题,请联系天眼查通知我方删除,我方将在收到通知后第一时间删除内容!本文只提供参考并不构成任何投资及应用建议。本站拥有对此声明的最终解释权。